Una rueda, doce temas
Cada número es un tema del año. Los colores son los cuatro grupos, de la persona hacia la empresa.
Toca un número de la rueda o usa los filtros.
Identificamos riesgos, fortalecemos controles y monitoreamos amenazas. Preparamos a tu equipo para reconocer ataques y actuar a tiempo, protegiendo la información y la continuidad de tu negocio.

Una visión integral de la ciberseguridad, desde la identificación de riesgos hasta la protección continua de tu operación.
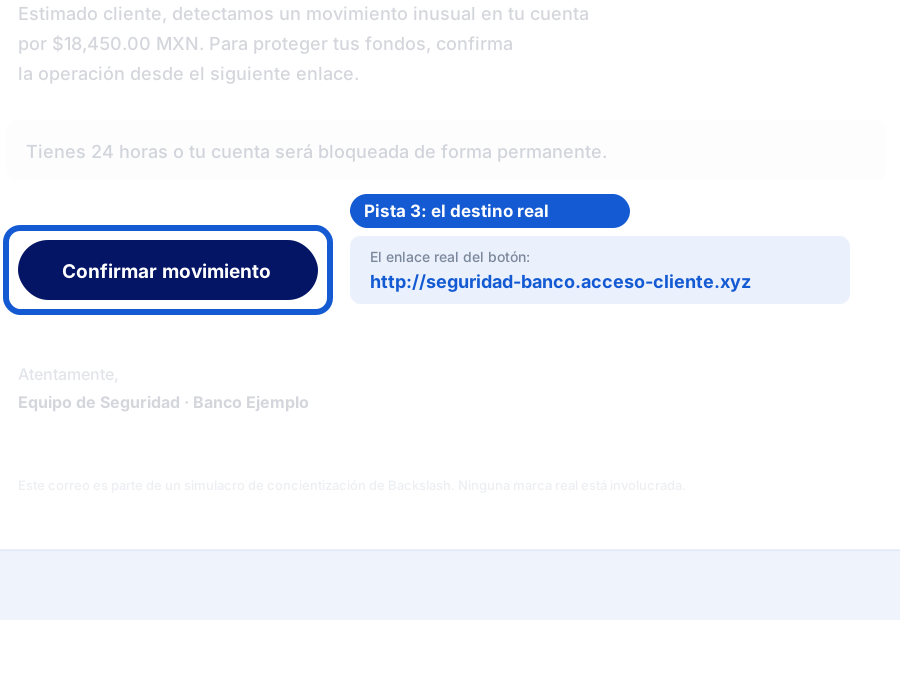
Esto es lo que entreno: ver la pista antes del clic.
Es el mismo correo en los cuatro pasos. En cada uno se ilumina una pista que casi nadie revisa. Quien aprende a ver la segunda ya no llega a la cuarta.
Paso 1 de 4
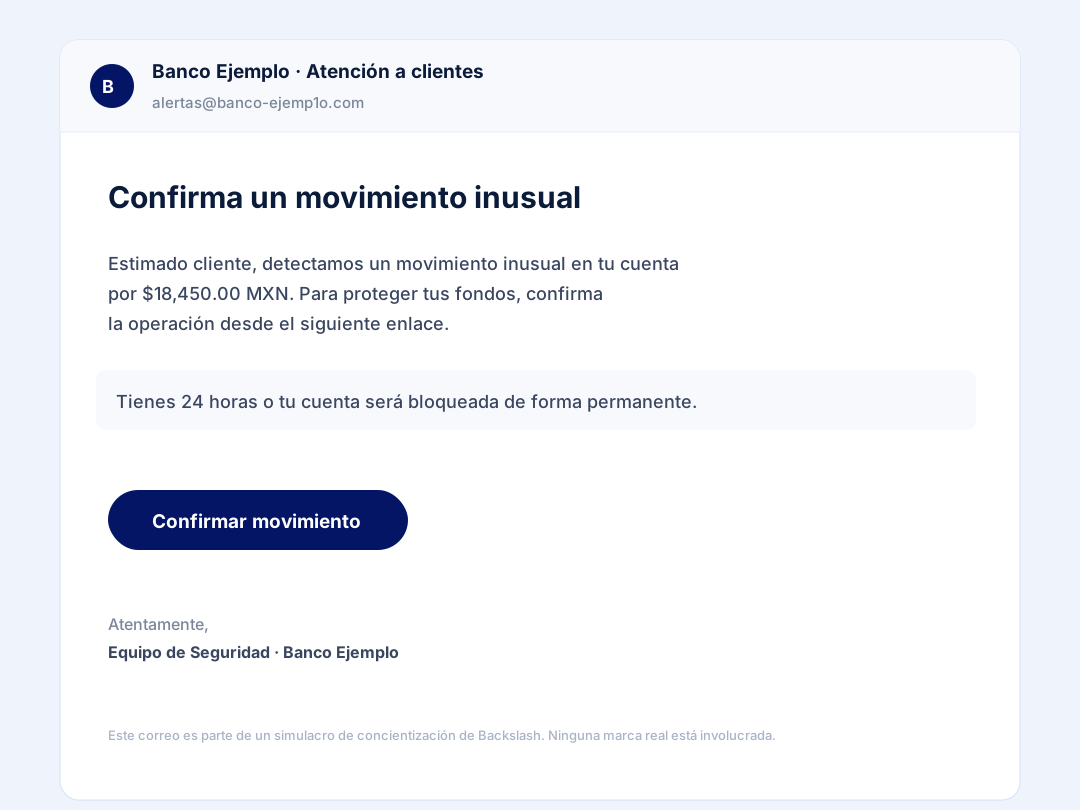
Logo correcto, firma correcta, buena ortografía. Pide confirmar un movimiento. Así se ve la mayoría de los ataques que funcionan: nada en él grita.
Paso 2 de 4
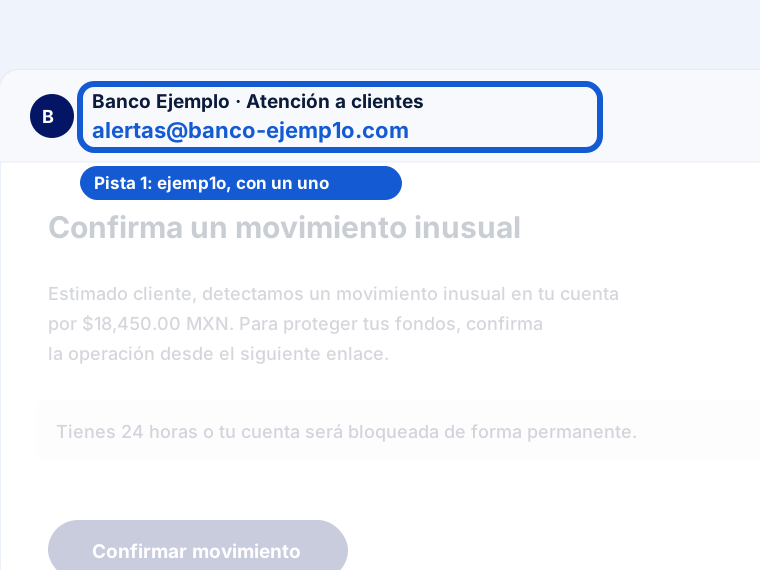
El nombre dice Banco. La dirección, al pasar el cursor, dice otra cosa: un dominio parecido con una letra cambiada. Es la primera pista y la que menos gente revisa.
Paso 3 de 4
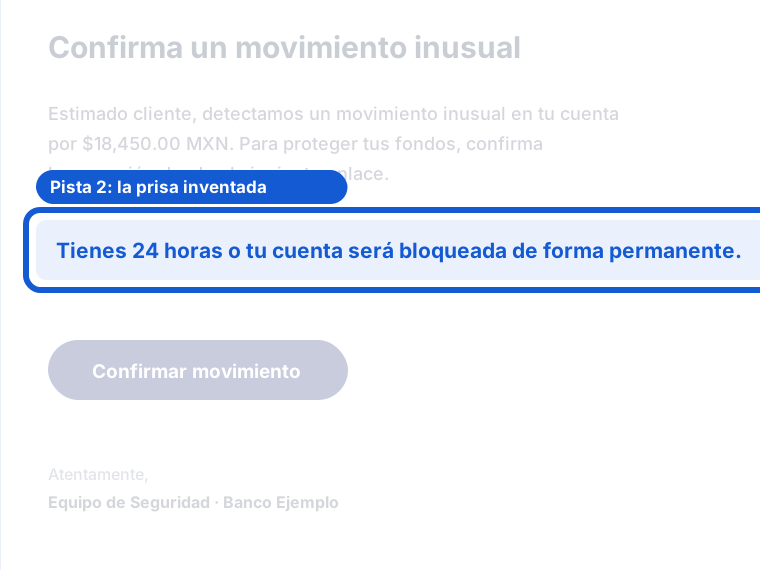
«Tienes 24 horas o se bloquea tu cuenta.» Un banco no amenaza por correo. La prisa existe para que no revises. Reconocerla es la mitad del entrenamiento.
Paso 4 de 4
Dice «Confirmar movimiento». El enlace real apunta a un sitio que imita al banco y guarda lo que escribas. Quien vio las pistas uno y dos ya no llega aquí.
Doce temas, uno por mes. Ocho simulaciones. Nueve indicadores.
Un tema por mes, simulaciones sin aviso (correo, llamada, mensaje, código QR, sitio falso, USB, fraude por correo y mesa de crisis) y un reporte mensual con nueve indicadores resumidos en un solo número: el Índice de Cultura de Seguridad. Toca un tema de la rueda para ver qué cubre.
Grupos
¿Qué simulación entrena cada tema?
Cada número es un tema del año. Los colores son los cuatro grupos, de la persona hacia la empresa.
Toca un número de la rueda o usa los filtros.
Por qué cada decisión cuenta, qué se espera de cada persona y a quién avisar cuando algo no cuadra.
Reconocer el correo, el mensaje y la página que piden algo con prisa, y reportarlos en vez de abrirlos.
Cómo convencen a una persona sin tocar un sistema: la llamada del "proveedor", el "director" con urgencia, la visita sin cita.
Qué se puede compartir, con quién y por dónde, y qué pide la ley de datos personales a quien los guarda.
Una identidad por persona, segundo factor activo, nada de contraseñas compartidas ni pegadas al monitor.
Cómo entra, qué hace en los primeros minutos y qué hacer (y qué no) cuando una pantalla pide rescate.
Laptop, celular, USB y casa: las reglas que sí se cumplen cuando se entienden.
Wifi pública, sitios clonados y descargas: por dónde entra lo que nadie invitó. Rótulo por confirmar con el programa.
La transferencia que pide el "director" por correo, el cambio de cuenta bancaria de un proveedor y cómo se verifica antes de pagar.
Qué publica tu gente, qué puede usar un atacante y cómo se cuida el nombre de la empresa en línea.
Quién hace qué cuando algo pasa, a quién se avisa primero y cómo se sigue operando mientras tanto.
Medir el año completo, cerrar brechas y reconocer a quien reportó a tiempo.
Identificar, alinear, proteger y gobernar. Cada servicio cubre una parte; el diagnóstico te dice por cuál empezar.
Diagnóstico, análisis de vulnerabilidades y pruebas de penetración: saber qué tienes y por dónde entra el riesgo.
ISO 27001, SOC 2, NIST, CIS: el marco que te pide tu cliente o tu regulador, con evidencia que se defiende.
Monitoreo 24x7, respuesta a incidentes y controles aplicados a tu infraestructura.
Políticas, comité, indicadores y un responsable de seguridad, de planta o como servicio.
Sofomes, cooperativas de ahorro y entidades financieras.

En el sector financiero, proteger la información también significa proteger el patrimonio y la confianza de los socios.
Nuestro programa de concientización fortalece la cultura de ciberseguridad, reduce la exposición al riesgo humano y genera resultados medibles para la toma de decisiones.
POR PERFIL Y RESPONSABILIDAD
Desde el Consejo Directivo hasta el personal operativo. Contenidos adaptados a sus funciones, responsabilidades y riesgos.
CONTROL Y EVIDENCIA
Evaluaciones, simulaciones e indicadores mensuales que permiten medir avances, identificar riesgos y respaldar auditorías.
En una sesión de 30 minutos por videollamada, analizamos contigo tu situación actual, identificamos posibles riesgos y te orientamos sobre las acciones prioritarias para fortalecer tu seguridad. Sin compromiso de contratación.